NIST SP 800-53 Rev. 5
NIST SP 800-53: el catálogo de controles de referencia
Implementamos los controles de seguridad y privacidad de NIST para que cumplas requisitos del gobierno de Estados Unidos y eleves tu madurez.
¿Qué es NIST SP 800-53?
Más de mil controles organizados en 20 familias
La Special Publication 800-53 del NIST de Estados Unidos es un catálogo de controles de seguridad y privacidad para sistemas de información y organizaciones.
Es la base de FedRAMP para los servicios cloud del gobierno estadounidense y se usa junto con el NIST Cybersecurity Framework 2.0 y el Risk Management Framework.
La revisión 5 es neutral respecto de la tecnología y del sector, por eso la adoptan cada vez más bancos, aseguradoras y empresas privadas.
Familias de controles
De los accesos a la cadena de suministro
AU · Auditoría y rendición de cuentas
CM · Gestión de la configuración
IA · Identificación y autenticación
IR · Respuesta a incidentes
RA · Evaluación de riesgos
SC · Protección de sistemas y comunicaciones
SR · Riesgo de la cadena de suministro
Fases
Cómo lo implementamos
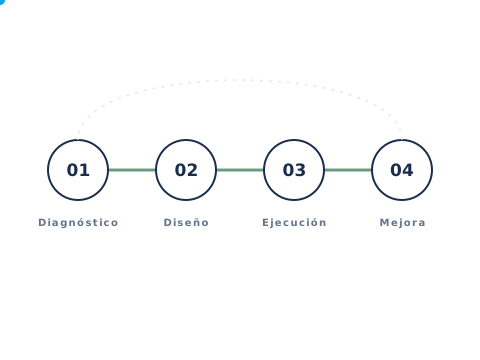
- 1Categorización de los sistemas según su impacto.
- 2Selección de la línea base y adaptación de los controles.
- 3Implementación y documentación en el plan de seguridad del sistema (SSP).
- 4Evaluación de los controles con los procedimientos de SP 800-53A.
- 5Plan de acción e hitos (POA&M) para cerrar brechas.
- 6Monitoreo continuo y preparación para FedRAMP o auditorías de clientes.
Líneas base
Tres niveles según el impacto
Baja
Para sistemas cuyo compromiso tendría un efecto limitado.
Moderada
Efecto grave. Es la línea base más usada, también en FedRAMP Moderate.
Alta
Efecto severo o catastrófico sobre operaciones, activos o personas.
Además existe una línea base de privacidad, que se aplica cuando el sistema procesa información personal.
Por qué NIST SP 800-53
Un marco que habla el idioma de tus clientes
Contratos con Estados Unidos
Cumplís los requisitos de agencias y contratistas federales.
Camino a FedRAMP
Tu servicio cloud queda preparado para la autorización.
Mapeo con ISO 27001
NIST publica la correspondencia con otros marcos y reutilizás tu trabajo.
Controles medibles
Cada control tiene procedimientos de evaluación definidos.
A quién aplica
Gobierno, contratistas y sectores regulados
- Proveedores del gobierno de Estados Unidos
- Servicios cloud que apuntan a FedRAMP
- Defensa y aeroespacial
- Bancos y aseguradoras
- Infraestructura crítica
- Empresas que buscan un catálogo de controles detallado
Preguntas frecuentes
Lo que más nos preguntan
¿Qué es NIST SP 800-53?
Es el catálogo de controles de seguridad y privacidad del Instituto Nacional de Estándares y Tecnología de Estados Unidos, hoy en su revisión 5.
¿Se puede certificar?
No es una certificación: se evalúa el cumplimiento de los controles. Para servicios cloud del gobierno, FedRAMP otorga autorizaciones basadas en SP 800-53.
¿En qué se diferencia del NIST Cybersecurity Framework?
El CSF define resultados de ciberseguridad de alto nivel; SP 800-53 detalla los controles concretos para lograrlos.
¿Sirve si ya tengo ISO 27001?
Sí. NIST publica la correspondencia entre ambos marcos: reutilizás gran parte del trabajo y sumás los controles que faltan.
¿Necesitás demostrar controles NIST?
Elegimos la línea base correcta y te llevamos a una evaluación sin sorpresas.