General
Conceptos, terminología y modelos (62443-1).
IEC 62443 · Ciberseguridad industrial
Protegé tus plantas, redes OT y sistemas de automatización con el estándar internacional que adoptan operadores, integradores y fabricantes.
¿Qué es IEC 62443?
ISA/IEC 62443 es una serie de normas que define cómo proteger los sistemas de automatización y control industrial (IACS): PLC, SCADA, DCS, sensores y las redes que los conectan.
A diferencia de ISO 27001, pone primero la disponibilidad y la seguridad del proceso: la planta tiene que seguir operando aun bajo ataque.
Asigna responsabilidades a cada actor del ecosistema: el propietario del activo, el integrador de sistemas y el fabricante de componentes.
Estructura de la serie
Conceptos, terminología y modelos (62443-1).
Programa de seguridad del propietario del activo y de los proveedores de servicio (62443-2).
Evaluación de riesgos, zonas y conductos, y requisitos técnicos por nivel de seguridad (62443-3).
Desarrollo seguro de productos y requisitos técnicos de cada componente (62443-4).
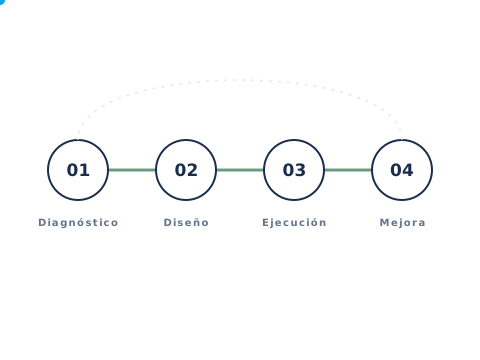
Fases
Niveles de seguridad
Protección ante errores o violaciones accidentales.
Ante ataques intencionales con medios simples y pocos recursos.
Ante ataques sofisticados con recursos moderados y conocimiento del entorno industrial.
Ante ataques sofisticados con muchos recursos, como los patrocinados por Estados.
Por qué IEC 62443
Reducís el riesgo de que un ransomware detenga la producción.
Segmentás sin romper la operación ni los tiempos de planta.
Base técnica para NIS2 y las exigencias de infraestructura crítica.
Fabricantes e integradores certificados ganan licitaciones industriales.
A quién aplica
Preguntas frecuentes
Es la serie internacional de normas de ciberseguridad para sistemas de automatización y control industrial. Define requisitos para propietarios de activos, integradores y fabricantes, con niveles de seguridad según la amenaza.
ISO 27001 gestiona la seguridad de la información de toda la organización. IEC 62443 se enfoca en los sistemas de control industrial, donde la prioridad es la disponibilidad y la seguridad del proceso. Se complementan.
Sí. Organismos acreditados certifican el programa de seguridad de propietarios e integradores, la seguridad de sistemas y los procesos y productos de los fabricantes.
No. Relevamos con técnicas pasivas y coordinamos los cambios con las ventanas de mantenimiento para no afectar la operación.
Evaluamos tu red OT y armamos un plan IEC 62443 sin frenar la producción.