SOC 1
Controles que impactan en los estados financieros de tus clientes (SSAE 18 o ISAE 3402).
SOC 1 · SOC 2 · SOC 3
Preparamos a tu organización para obtener un informe SOC 2 o ISAE 3402 sin salvedades, el que piden tus clientes en Estados Unidos y Europa.
¿Qué es un informe SOC?
Un informe SOC (System and Organization Controls) es la opinión de un auditor independiente sobre los controles de una organización que presta servicios a terceros.
Se emite bajo las normas del AICPA (SSAE 18) o sus equivalentes internacionales (ISAE 3402 e ISAE 3000), y solo puede firmarlo una firma auditora habilitada.
Es un requisito habitual para empresas SaaS, fintech, centros de datos y proveedores que venden a clientes corporativos, sobre todo en Estados Unidos.
Tipos de informe
Controles que impactan en los estados financieros de tus clientes (SSAE 18 o ISAE 3402).
Seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Uso restringido a clientes y auditores.
Resumen del SOC 2 de uso general, pensado para publicar en tu sitio web.
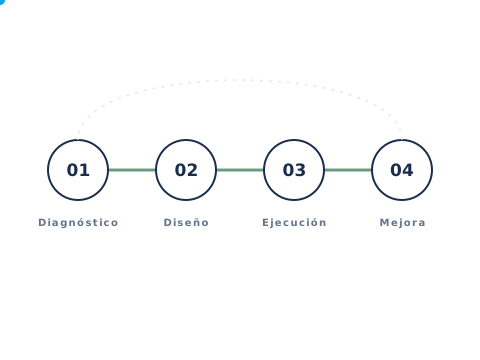
Fases
Tipo I y Tipo II
Evalúa el diseño de los controles en una fecha determinada. Es un buen primer paso.
Evalúa la eficacia operativa de los controles durante un período, por lo general de 3 a 12 meses. Es el que más valoran los clientes.
Por qué un informe SOC
Respondés con un informe en lugar de cientos de preguntas de seguridad.
Superás la evaluación de proveedores de los grandes clientes.
Gran parte de los controles se comparten y evitás trabajo duplicado.
El Tipo II exige sostener los controles todo el año.
A quién aplica
Preguntas frecuentes
Es un informe de atestación emitido por un auditor independiente sobre los controles de seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad de una organización de servicios.
Una firma auditora independiente habilitada (CPA bajo normas AICPA, o un auditor bajo normas ISAE). Cloud Legion prepara a la organización y la acompaña durante la auditoría.
ISO 27001 certifica un sistema de gestión con reconocimiento global; SOC 2 es un informe muy pedido en Estados Unidos. Comparten la mayoría de los controles, por eso muchas empresas tienen ambos.
Depende del punto de partida. La preparación para un Tipo I suele llevar entre dos y cuatro meses; el Tipo II suma un período de observación de 3 a 12 meses.
Te decimos cuánto te falta y cómo llegar al informe en el menor tiempo posible.